

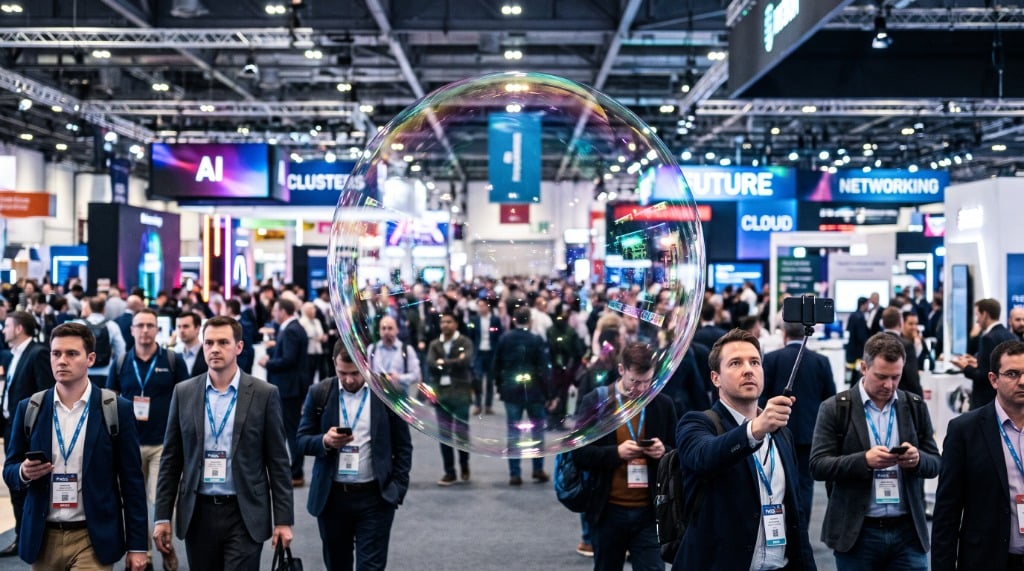
¿Hacen falta tantas ferias de tecnología? Analizamos los incentivos económicos, el ROI real de los patrocinios y la saturación de eventos frente al criterio técnico.
Reflexiones sobre ingeniería, gestión de riesgos y el panorama actual de la ciberseguridad.
¿Hacen falta tantas ferias de tecnología? Analizamos los incentivos económicos, el ROI real de los patrocinios y la saturación de eventos frente al criterio técnico.

El correo parece un trayecto directo, pero atraviesa clientes, servidores, DNS, relays y filtros. Estas son las capas que lo protegen y sus límites.
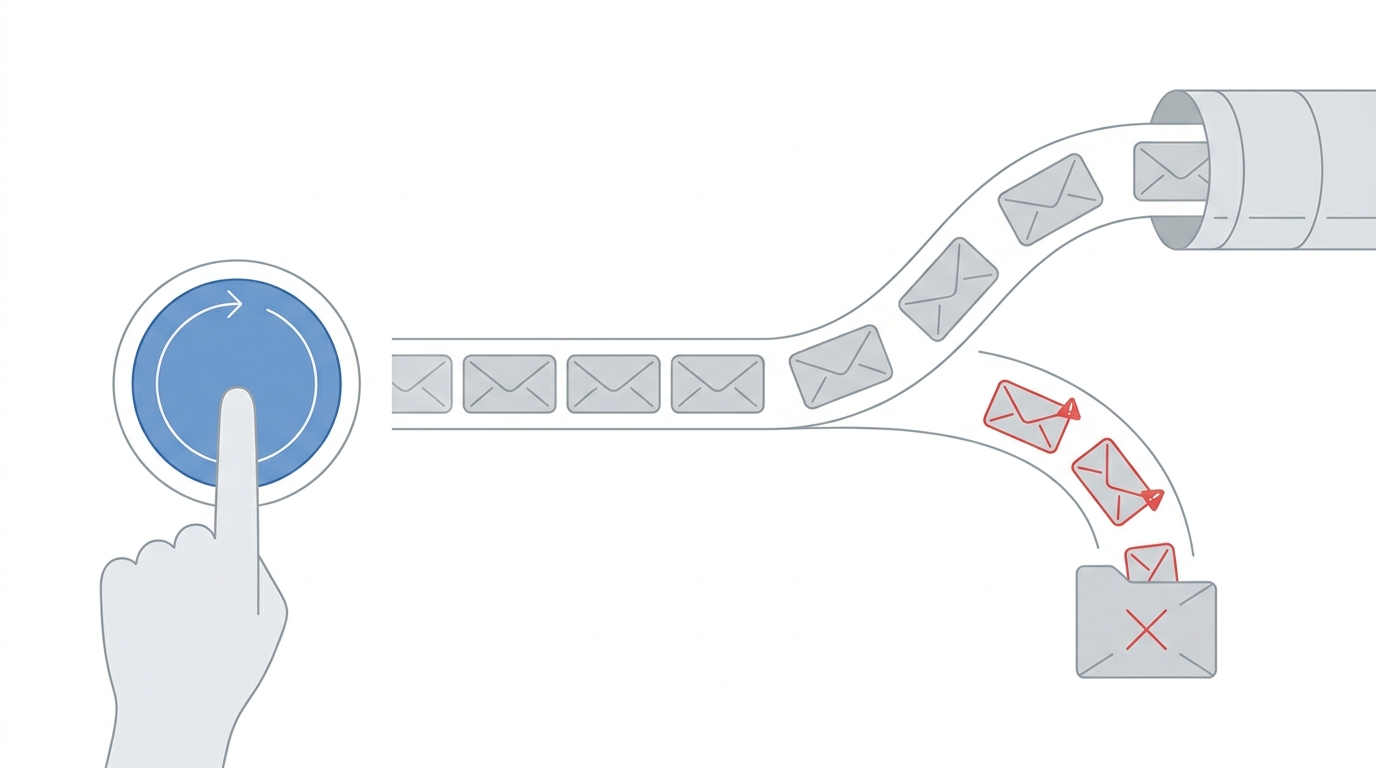
Vender bases de datos de correo es ilegal. Descubre las herramientas gratuitas y legales para neutralizar al spammer y proteger la privacidad de tu buzón.
Hoy se puede producir contenido como quien deja el grifo abierto. El cuello de botella ya no es crear, es filtrar. El criterio se convierte en el verdadero valor.
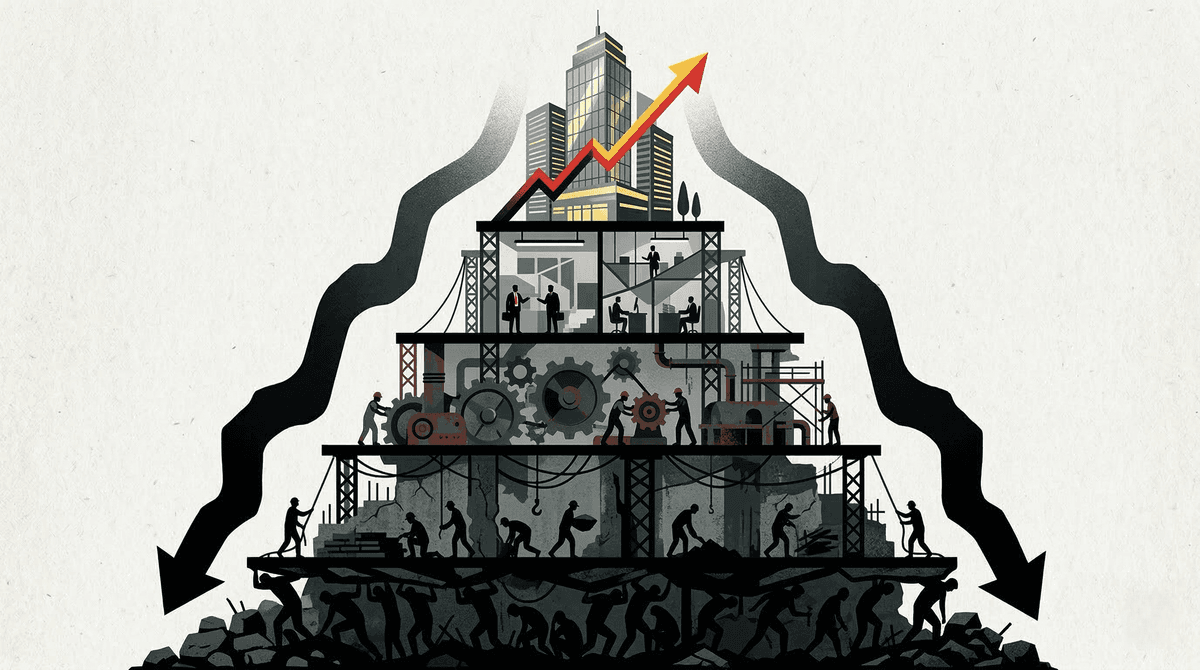
Una reflexión sobre la degradación de los servicios, los beneficios récord y cómo el peso de los recortes siempre acaba cayendo sobre los mismos.
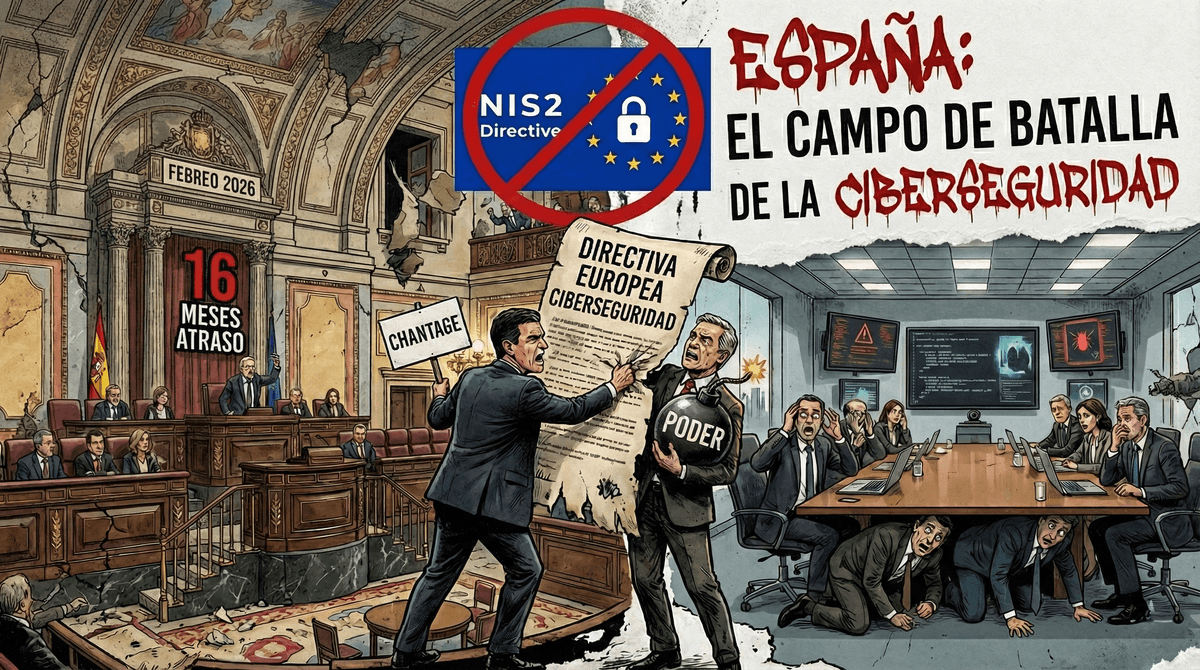
España acumula retrasos en la transposición de la Directiva NIS2. Claves de la disputa competencial, fondos europeos en juego y obligaciones para empresas.
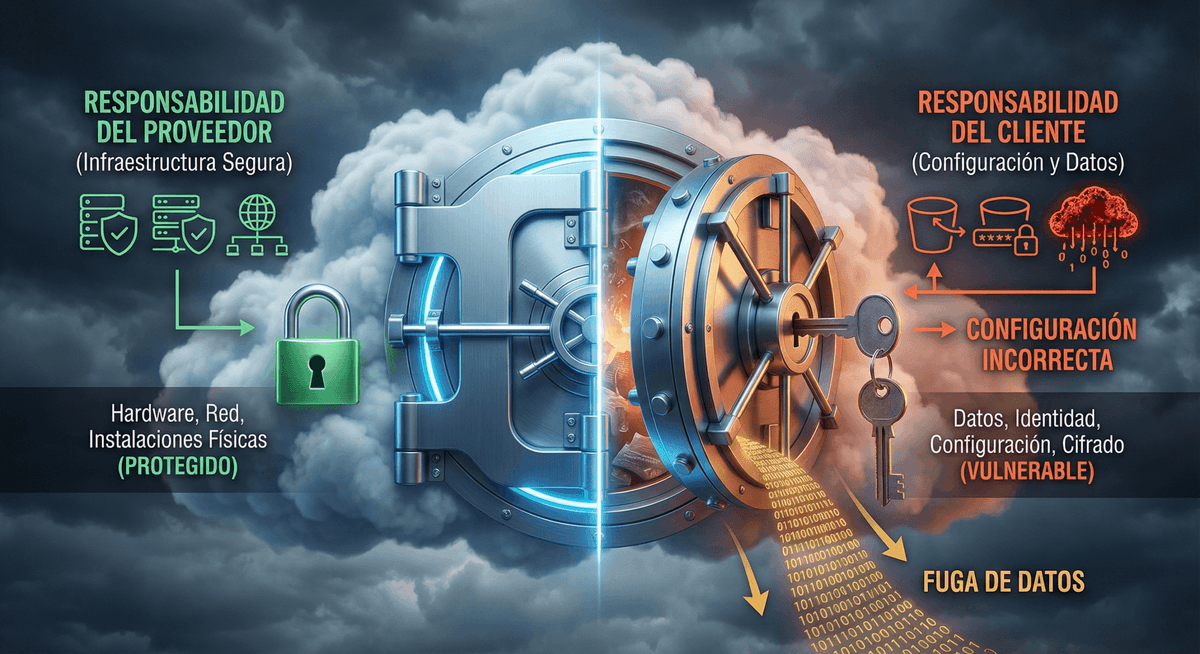
La nube no es segura por defecto. Analizamos el modelo de responsabilidad compartida y los errores de configuración más comunes que exponen infraestructuras cloud.
Aprende a transformar informes técnicos de ciberseguridad en decisiones estratégicas de negocio: la fórmula para comunicar riesgo financiero y conseguir presupuesto.
La respuesta a un ciberataque no es solo técnica. Analizamos el desgaste psicológico, el estrés y el agotamiento en los equipos de respuesta y cómo gestionarlo.
La biometría conductual analiza patrones de tecleo, movimiento y navegación para autenticar usuarios en tiempo real sin fricción. Descubre su potencial en 2025.
El riesgo de terceros es la principal vía de intrusión corporativa. Claves para evaluar proveedores tecnológicos y cumplir con normativas como NIS2 y DORA.
¿Cómo justificar el presupuesto de seguridad ante la dirección? Guía para calcular el retorno de inversión (ROSI) y comunicar el valor financiero de la protección.
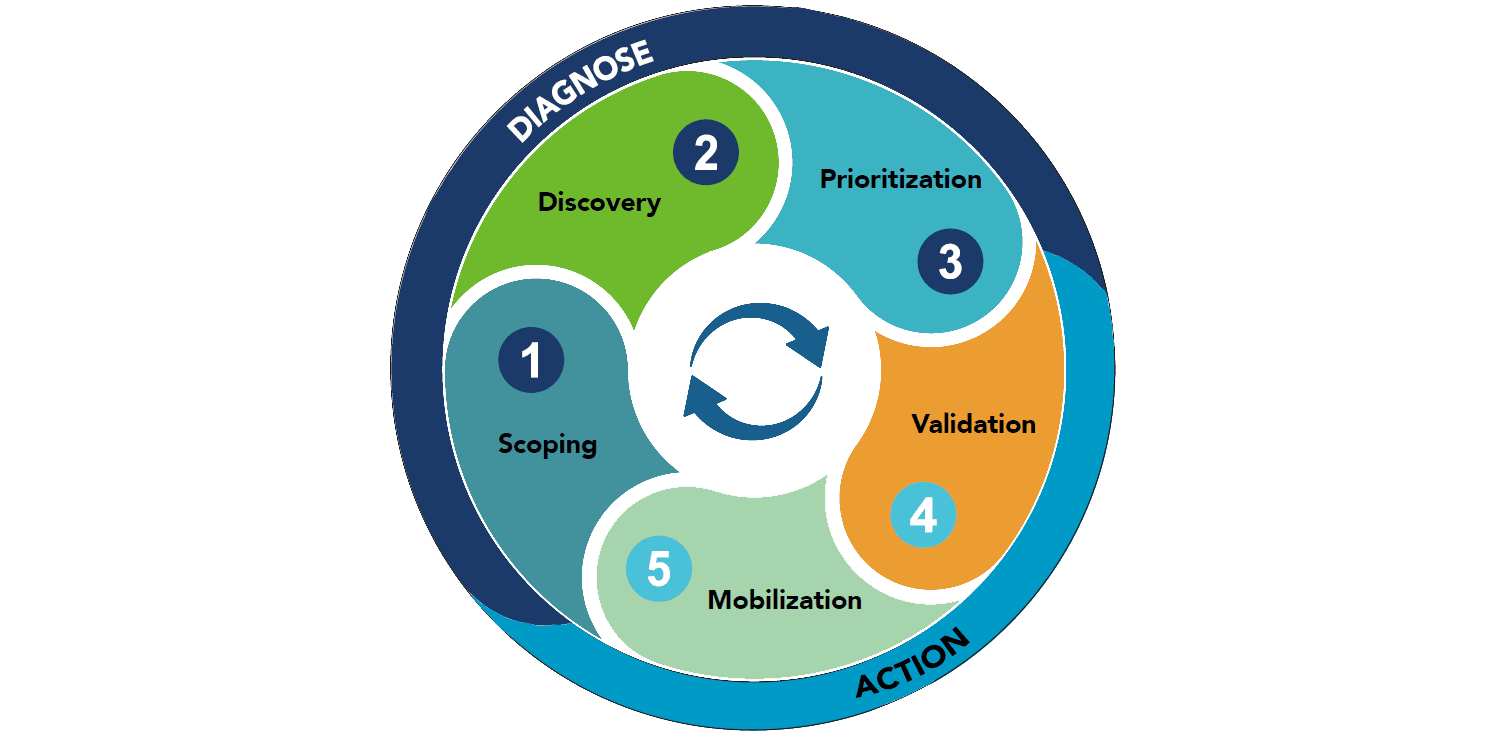
Aprende en qué consiste el marco CTEM de Gartner: un enfoque proactivo de 5 fases para priorizar y reducir la superficie de ataque frente a vulnerabilidades reales.
Evita la suplantación de identidad y ataques BEC protegiendo tu dominio de correo con SPF, DKIM y DMARC: cómo implementarlo para blindar la reputación de tu marca.
Análisis de las mayores brechas de seguridad e incidentes de filtración de datos de 2023: lecciones aprendidas, vectores de ataque y cómo prevenir incidentes.
¿Cómo los flujos de recuperación de contraseñas filtran números de teléfono y facilitan ataques de SIM Swapping? Riesgos reales y recomendaciones de mitigación.
Resumen del informe de ciberseguridad de Google: principales amenazas en entornos cloud, campañas de typosquatting y vectores de ataque en aplicaciones SaaS.
Análisis de las vulnerabilidades TunnelCrack en clientes VPN: cómo los atacantes logran desviar tráfico fuera del túnel cifrado y cómo asegurar las conexiones.
Evolución del ransomware, modelos RaaS y tácticas de doble extorsión: cómo diseñar una estrategia de defensa multicapa y recuperación ante secuestro de datos.
Desmontando mitos sobre la longitud y complejidad de contraseñas: descubre qué hace verdaderamente segura a una credencial y cómo proteger el acceso corporativo.
Descubre qué es DSPM (Data Security Posture Management): visibilidad total de datos sensibles en la nube, control de acceso y mitigación de riesgos de fuga.
Descubre cómo la IA revoluciona la ingeniería social con deepfakes y clonación de voz, y qué medidas deben adoptar las organizaciones para protegerse del engaño.
Aprende a proteger tus cuentas digitales frente a intrusiones: mejores prácticas para contraseñas seguras, autenticación en dos factores (2FA) y gestión del riesgo.
Resumen de los principales incidentes y filtraciones de datos personales en 2022: causas, errores humanos, vectores cibernéticos y medidas de contingencia.